
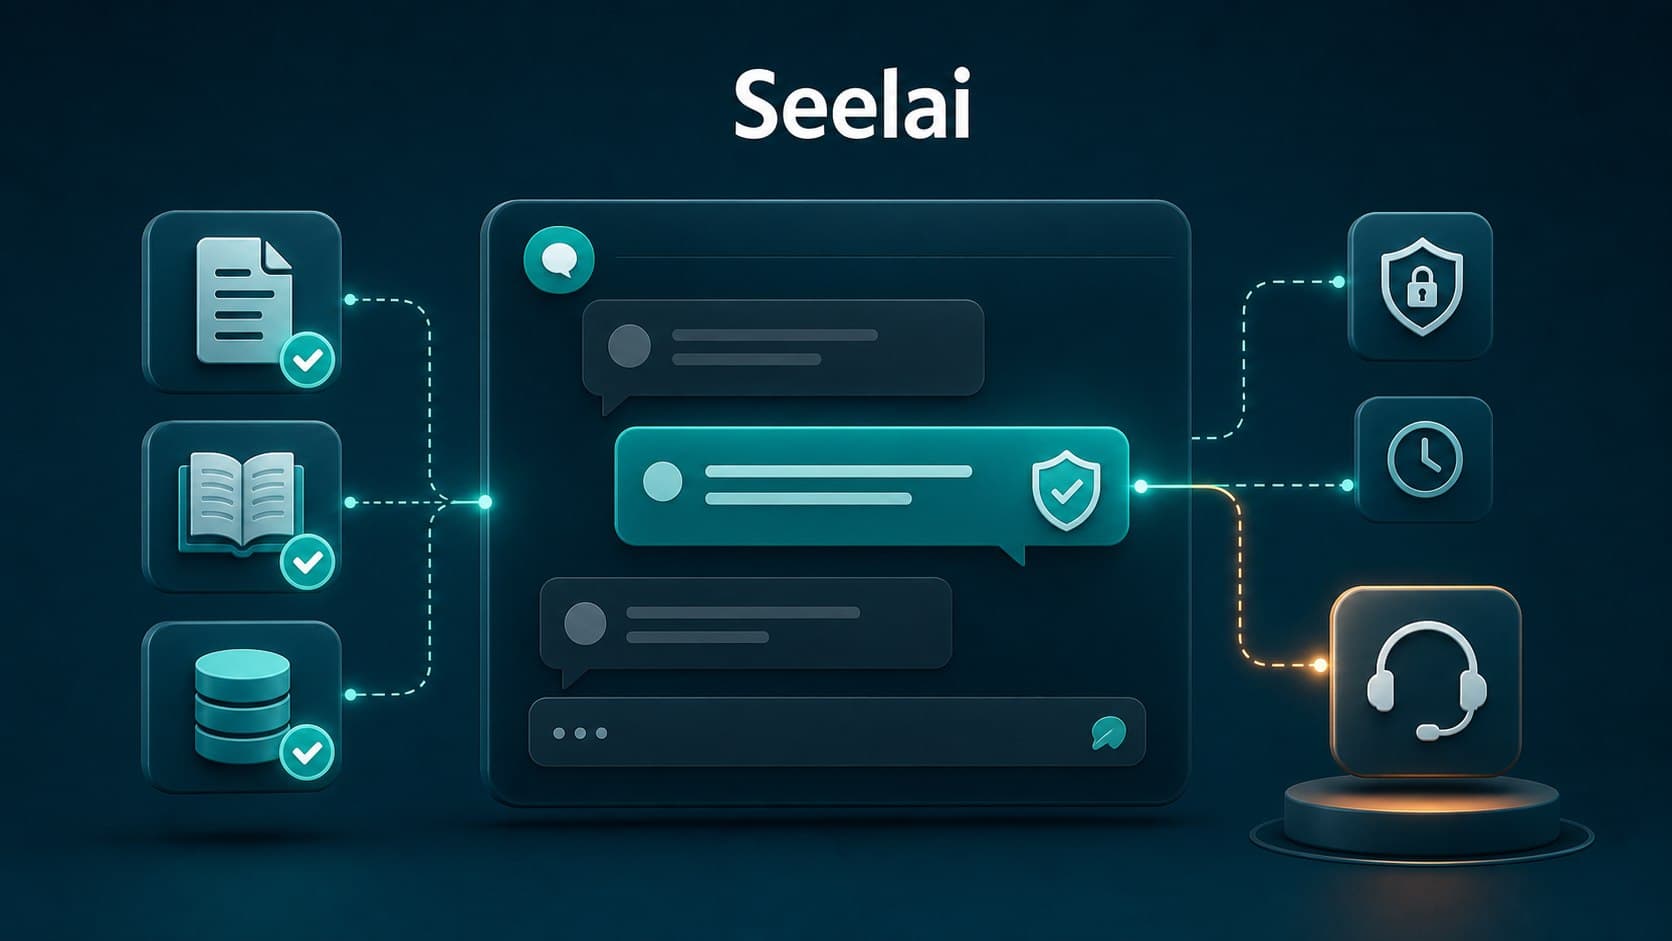
A resposta curta é esta: um agente de IA não deve responder da memória do modelo quando a pergunta depende de informações da sua empresa. Você deve consultar fontes confiáveis, mostrar quais evidências apoiam a resposta, respeitar as permissões e entregar o caso a uma pessoa quando a informação for insuficiente, contraditória ou sensível.
Este design ajuda a reduzir as chamadas “alucinações” da IA. O NIST usa o termo conspiração para descrever conteúdo falso ou errôneo apresentado com segurança. O risco não desaparece escrevendo um prompt mais longo: ele é gerenciado com arquitetura, dados, regras, avaliação e supervisão.
Para uma empresa, o problema não é apenas o agente errar em uma frase. Uma resposta fabricada pode comunicar uma cobertura inexistente, prometer inventário, citar uma apólice vencida, oferecer um prazo que a operação não confirmou ou desencadear uma ação fora da autorização. Portanto, a qualidade de um agente de atendimento ao cliente depende tanto do que ele sabe quanto do que pode fazer quando não sabe.
O que significa construir um agente de IA
Aterramento significa conectar a resposta do modelo com informações verificáveis. Em um fluxo de geração aumentada de recuperação, conhecido como RAG, o sistema primeiro pesquisa conteúdo relevante nas fontes da empresa e, em seguida, entrega esse contexto ao modelo para compor uma resposta.
A sequência básica é:
1. O cliente faz uma pergunta via WhatsApp, webchat, e-mail ou voz.
2. O sistema identifica a intenção e as permissões aplicáveis.
3. O agente procura trechos relevantes em fontes confiáveis.
4. Avaliar se as evidências encontradas são suficientes e atuais.
5. Responda com base nessas evidências ou evite afirmar o que não pode apoiar.
6. Caso o caso ultrapasse seus limites, crie um handoff com a conversa, as fontes consultadas e o motivo da escalada.
A Microsoft descreve o RAG como uma combinação de pesquisa e geração para produzir respostas baseadas no conhecimento específico da organização. O Google Cloud acrescenta que uma verificação de fundamentação pode avaliar o quanto de uma resposta é apoiada por textos de referência e associar citações a afirmações. A lição operacional é importante: conectar documentos é apenas o começo; Você também precisa avaliar se eles realmente apoiam a resposta.
A base de conhecimento é mais importante do que o número de documentos
Carregar todos os arquivos de uma empresa em um índice não cria automaticamente uma fonte confiável. Se houver versões duplicadas, políticas expiradas, proprietários desconhecidos ou permissões excessivamente amplas, o agente recuperará a incerteza mais rapidamente.
Uma base de conhecimento pronta para agentes de IA deve definir, no mínimo:
- Proprietário: área ou responsável por cada fonte.
- Validade: data de publicação, revisão e vencimento quando aplicável.
- Escopo: produto, país, sede, canal, segmento ou processo ao qual corresponde.
- Autoridade: qual fonte prevalece quando dois documentos se contradizem.
- Permissões: quem pode consultar informações públicas, internas, confidenciais ou restritas.
- Rastreabilidade: título, versão e localização que permitem revisar a origem de uma resposta.
- Ciclo de atualização: evento ou frequência que aciona uma revisão.
Por exemplo, uma política comercial atual aprovada pela área responsável deverá prevalecer sobre uma apresentação antiga. Os dados transacionais – como o status de um pedido ou compromisso – não devem vir de um manual, mas do CRM, ERP ou sistema operacional que mantém o status atual.
Fonte documental e dados operacionais não são iguais
| Pergunta do cliente | Fonte apropriada | Resposta confiante |
|---|---|---|
| Qual é a política de câmbio? | Política atual por país e canal | Explica as condições e links para a fonte aplicável |
| Meu pedido já foi enviado? | OMS, ERP ou sistema logístico | Informa apenas o status confirmado |
| Há disponibilidade para amanhã? | Inventário e agenda em tempo real | Oferece espaços ou unidades realmente disponíveis |
| Você pode aprovar uma exceção para mim? | Regra de negócio e gestor autorizado | Colete o caso e encaminhe; não promete aprovação |
| Que dados eles guardam sobre mim? | Política de Privacidade e Processo de Direitos | Informa o procedimento vigente e encaminha solicitações sensíveis |
Esta separação evita um erro comum: pedir à IA que converta o conteúdo descritivo numa decisão operacional. Um documento pode explicar como funciona um processo, mas não autoriza necessariamente uma devolução, reserva de estoque ou modificação de um contrato.
Regras para que o agente saiba quando não responder
Um agente comercial precisa de uma política de abstenção explícita. Não basta dizer-lhe “não invente”. O fluxo deve reconhecer condições verificáveis que alteram seu comportamento.
É aconselhável escalar ou pedir esclarecimentos quando:
- Nenhuma fonte relevante aparece para a pergunta.
- As evidências recuperadas têm baixa relação com a consulta.
- Duas fontes atuais oferecem instruções incompatíveis.
- Falta uma informação essencial, como país, produto, número do caso ou identidade validada.
- A questão solicita exceção, decisão regulamentada ou compromisso comercial não autorizado.
- As informações necessárias estão fora das permissões do usuário ou agente.
- Uma integração falha e não é possível confirmar o estado real.
- O cliente expressa uma situação delicada, uma reclamação grave ou pede para falar com uma pessoa.
O escalonamento útil não deve forçar o consultor a começar do zero. A caixa de entrada deve receber o histórico, a intenção detectada, os dados confirmados, as fontes consultadas, o ponto exato de incerteza e o próximo passo sugerido.
Permissões mínimas: responder não é equivalente a executar
Um agente pode ter permissão para ler o status de uma fatura sem ter permissão para modificá-la. Você também pode preparar uma tarefa sem aprová-la, propor um horário sem agendá-la ou redigir uma resposta sem enviá-la automaticamente.
OWASP identifica agência excessiva como um risco que surge quando um sistema tem muitas funções, permissões ou autonomia. A sua recomendação de limitar extensões e capacidades ao mínimo necessário traduz-se numa regra prática: cada ferramenta de agente deve ter um propósito específico, parâmetros validados e controlos adicionais para ações de maior impacto.
Uma matriz simples pode separar quatro níveis:
1. Consulta: Leia fontes ou estados permitidos.
2. Preparar: resumir, classificar ou completar um rascunho.
3. Propor: apresentar uma ação para confirmação do cliente ou equipe.
4. Executar: Altere um sistema usando uma função autorizada, com validações, registro e aprovação quando apropriado.
O modelo pode ajudar a interpretar a linguagem e selecionar a próxima etapa, mas as regras determinísticas devem validar identificadores, intervalos, estados permitidos e permissões antes de gravar no CRM, ERP, agenda ou plataforma de pagamento.
Como implementar um agente com conhecimento verificável
1. Escolha um caso de uso restrito
Comece com um FAQ de alto volume e baixo risco ou um processo onde as fontes e o resultado esperado sejam claros. Define quais consultas ficam de fora desde o primeiro dia.
2. Construa um inventário de fontes
Liste documentos, páginas, tabelas e sistemas operacionais. Atribui proprietário, validade, prioridade, permissões e método de atualização. Remova ou marque conteúdo desatualizado antes de indexá-lo.
3. Projete a recuperação
Teste como o sistema pesquisa com a linguagem real do cliente, incluindo sinônimos, erros comuns e perguntas incompletas. Preserva metadados como título, versão, país, produto e URL para melhorar os filtros e a rastreabilidade.
4. Defina limites e saídas seguras
Especifique quando responder, quando solicitar informações adicionais e quando escalar. Não apresentar pontuação técnica de confiança como garantia ao cliente; use-o em conjunto com regras de caso, evidências e riscos.
5. Limite ferramentas e ações
Dê ao agente apenas as funções necessárias. Separa leitura e escrita, valida cada parâmetro, registra execuções e requer confirmação ou aprovação humana para decisões de maior impacto.
6. Avalie antes e depois da publicação
Crie um conjunto de perguntas reais com resposta esperada, fonte correta e comportamento desejado. Inclui casos sem resposta, documentos conflitantes, dados expirados, tentativas de obtenção de informações restritas e falhas de integração.
Métricas para saber se o agente responde com suporte
- Percentagem de respostas com fonte atual e relevante.
- Precisão da fonte recuperada em relação a uma amostra revisada.
- Respostas não suportadas detectadas no controle de qualidade.
- Corrigir a taxa de abstenção quando não há provas suficientes.
- Escalações corretas e escalações falsas.
- Incidentes por uso de conteúdo expirado ou sem permissões.
- Ações bloqueadas por validações antes de escrever em um sistema.
- Tempo de atualização desde a alteração de uma política até o agente usar a nova versão.
- Resolução e satisfação do cliente, em comparação com a linha de base.
Uma baixa taxa de escalonamento nem sempre é um sinal de sucesso. Se o agente responder mais porque ignora a incerteza, o indicador poderá melhorar à medida que o risco aumentar. O objetivo é resolver automaticamente o que é suportado e entregar com contexto o que precisa de julgamento humano.
Perguntas frequentes
O RAG elimina completamente as alucinações?
Não. O RAG pode fornecer informações relevantes e atualizadas, mas ainda assim pode recuperar o fragmento errado, interpretar mal as evidências ou redigir uma afirmação que a fonte não apoia totalmente. É por isso que se combinam recuperação, validação, avaliação, abstenção e supervisão.
É suficiente conectar uma pasta de documentos?
Não. A pasta precisa de governança: versões, proprietários, validade, autoridade e permissões. Além disso, as perguntas sobre o estado atual devem referir-se aos sistemas operacionais e não aos documentos estáticos.
O agente deve sempre mostrar os compromissos ao cliente?
Depende do canal e do caso. Num chat você pode vincular uma política ou indicar seu nome; por voz, você pode se oferecer para enviá-lo por mensagem. Mesmo que a cotação não esteja visível em todas as interações, a operação deve reter quais fontes apoiaram a resposta para auditoria e melhoria.
Quando uma pessoa deve intervir?
Quando faltam provas, existem contradições, o cliente solicita uma exceção, existe um risco relevante ou a ação excede as permissões do agente. A pessoa deve receber o caso com contexto e não apenas um alerta genérico.
Como Seelai aplica isso
Seelai conecta agentes de IA, caixa de entrada omnicanal, CRM inteligente, voz e automações para que a resposta não fique isolada do processo real. El agente consulta conhecimento autorizado; a caixa de entrada mantém conversação e transferência; el CRM aporta contexto permitido; e webhooks ou gatilhos ativam apenas ações validadas nos sistemas correspondentes.
O objetivo não é criar um agente que responda a tudo. É construir um que resolva o que é verificável, reconheça seus limites e deixe rastreabilidade quando uma pessoa ou um sistema operacional intervém.
Fontes
- NIST, Estrutura de Gerenciamento de Risco de Inteligência Artificial: Perfil de Inteligência Artificial Generativa: https://www.nist.gov/publications/artificial-intelligence-risk-management-framework-generative-artificial-intelligence
- Microsoft Learn, melhore as respostas de IA usando a geração aumentada de recuperação: https://learn.microsoft.com/en-us/microsoft-copilot-studio/guidance/retrieval-augmented-generation
- Google Cloud, verifique o aterramento com RAG: https://cloud.google.com/generative-ai-app-builder/docs/check-grounding
- Projeto de segurança OWASP Gen AI, LLM06:2025 Agência Excessiva: https://genai.owasp.org/llmrisk/llm062025-excessive-agency/
Se você deseja que seus agentes respondam com conhecimento atualizado, respeitem as permissões e escalem com contexto completo, agende uma demonstração da Seelai em /demo. Analisaremos um caso de uso real, suas fontes, limites, integrações e métricas antes de automatizá-lo.